它们会加密您的文件,也会持有密钥。
Google Drive、Dropbox 和 OneDrive 都会加密静态存储和传输中的文件。提供商在技术上仍然可以读取文件,也可能被强制读取。这并非工程缺陷,而是持有密钥本身所代表的意义。
UniVault 通过架构而非政策实现零知识。密钥在您的设备上派生,其中两个因素之一实际上无法离开该设备。完全没有任何服务器组件;这也正是它无法同步、无法共享链接,也无法恢复已忘口令短语的原因。 它缺少的每项功能,都是这一项选择的结果。
实际工作方式
大多数隐私 App 都不会解释这一点,这也正是人们有充分理由不信任它们的主要原因。
设备插槽
您的口令短语
PBKDF2-HMAC-SHA256
设备绑定密钥
Apple 上使用 Secure Enclave · Android 上使用 Android Keystore
解开保管库密钥
从不存储,每次解锁时重新派生
恢复插槽
您的口令短语
同一组
恢复密钥
160 个随机位 · 仅显示一次
解开保管库密钥
从不存储,每次解锁时重新派生
单一保管库密钥
256 位,仅以封装形式存储,只在解锁期间保留在内存中
每个文件各有一把密钥
由保管库密钥派生,任意两个文件都不共用
每个文件一把密钥
每个保管库都有一把随机的 256 位密钥,每个文件则使用从中派生的专属密钥加密,因此不会有两个文件共用同一把密钥。该密钥绝不会以未封装的形式写入磁盘,并且只在保管库打开时存在于内存中;锁定时就会清零。
不只无法读取,还能发现篡改
文件会分块加密,因此两小时的视频也只需固定的内存用量。每个块都与其文件、类型和位置绑定,密封的尾部数据则确定应有的块数。重新排列块、删除文件结尾,或插入其他位置的块,都会产生完全由真正密文组成的文件,但这些情况全都会被拒绝。
不使用自制密码学
在 Apple 平台上,UniVault 使用 CryptoKit 和 Security:AES-256-GCM、HKDF-SHA256、PBKDF2-HMAC-SHA256,以及 Secure Enclave 中的 P-256 ECDH。在 Android 上,则使用 AES-256-GCM、HKDF-SHA256 和 PBKDF2-HMAC-SHA256 的 JCA 实现,以及 Android Keystore 中不可导出的设备要素;支持时采用 P-256 ECDH。
在 iPhone 和 iPad 上
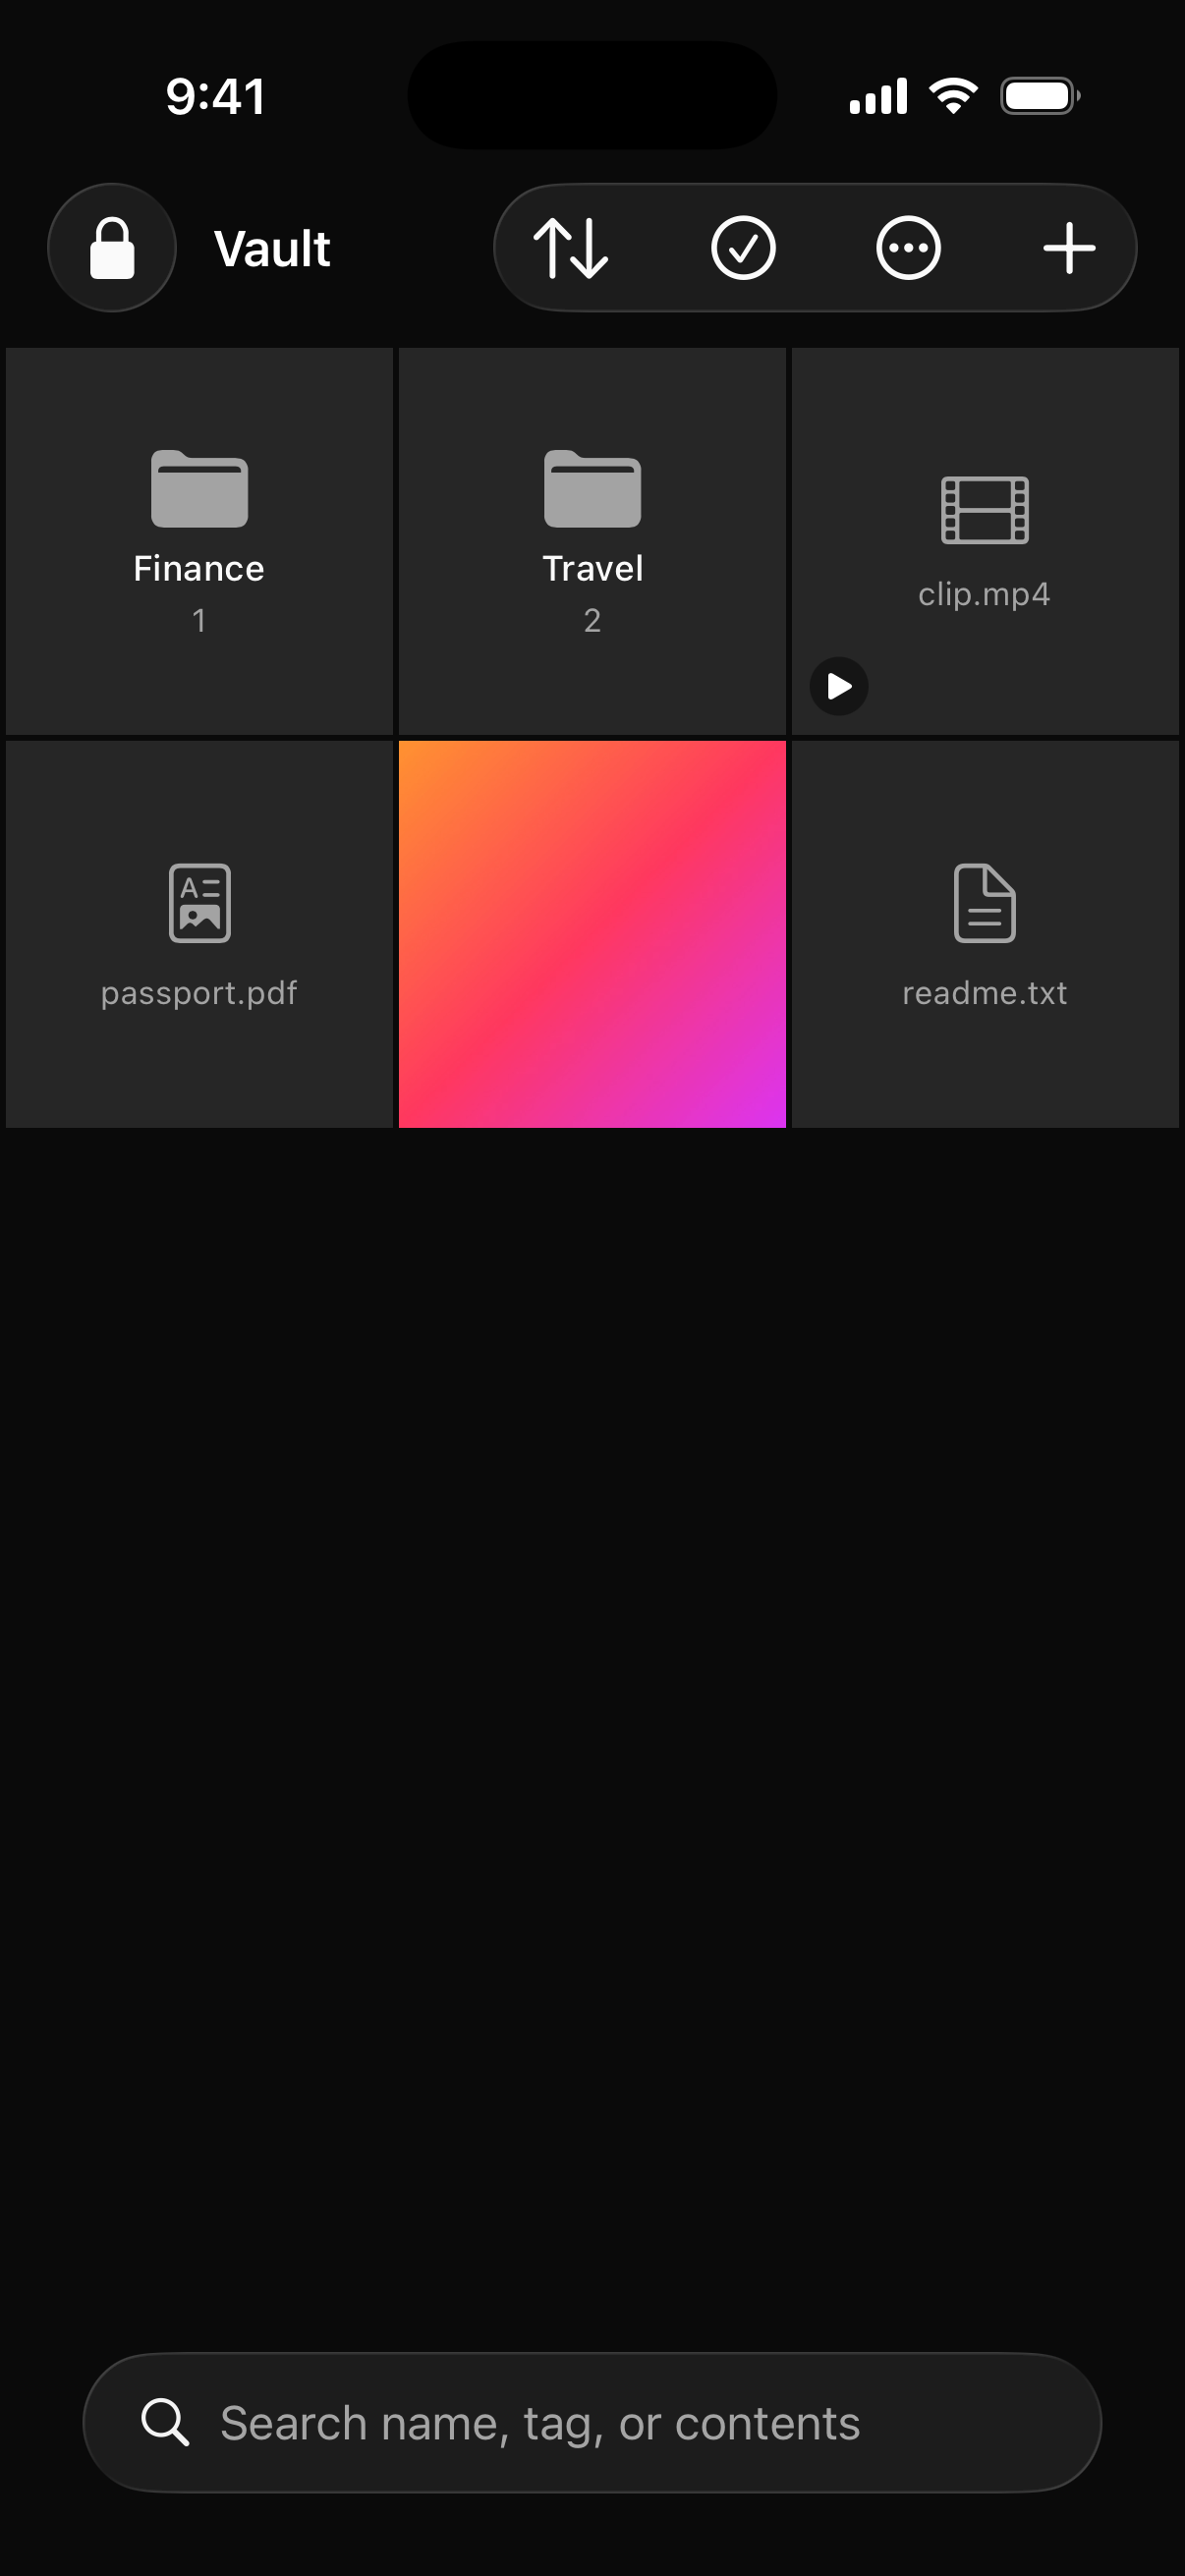
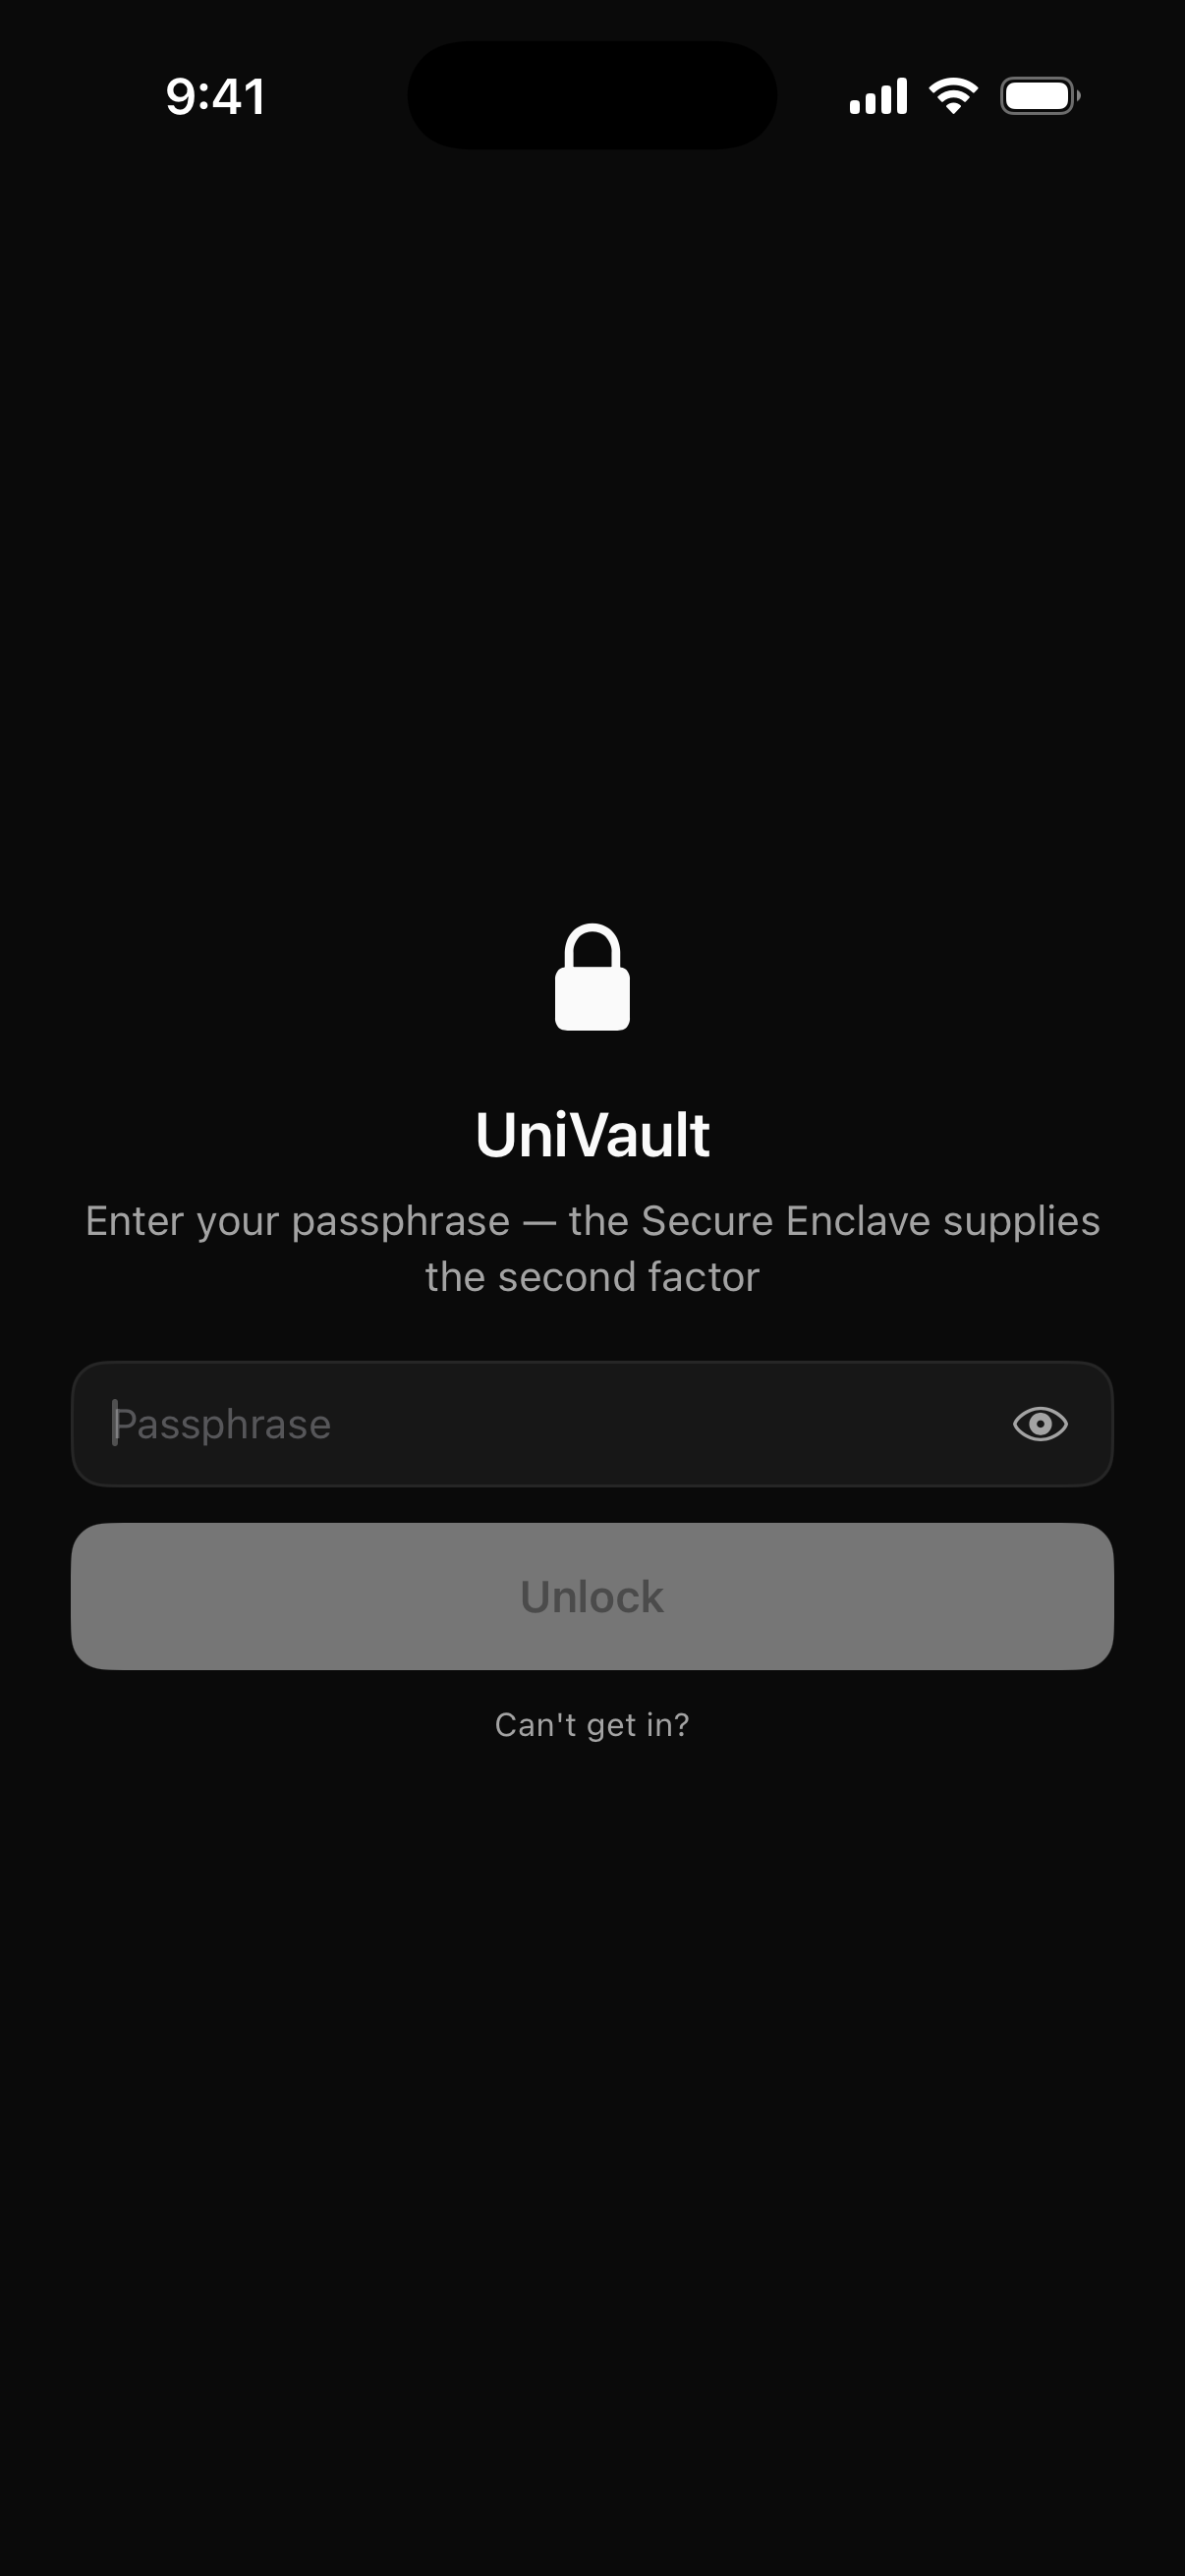
Apple 移动版 App 并非仅供查看或配合使用。它拥有相同的资料库、相同的锁定功能,以及相同的三种恢复途径。
在 Apple 设备上恢复
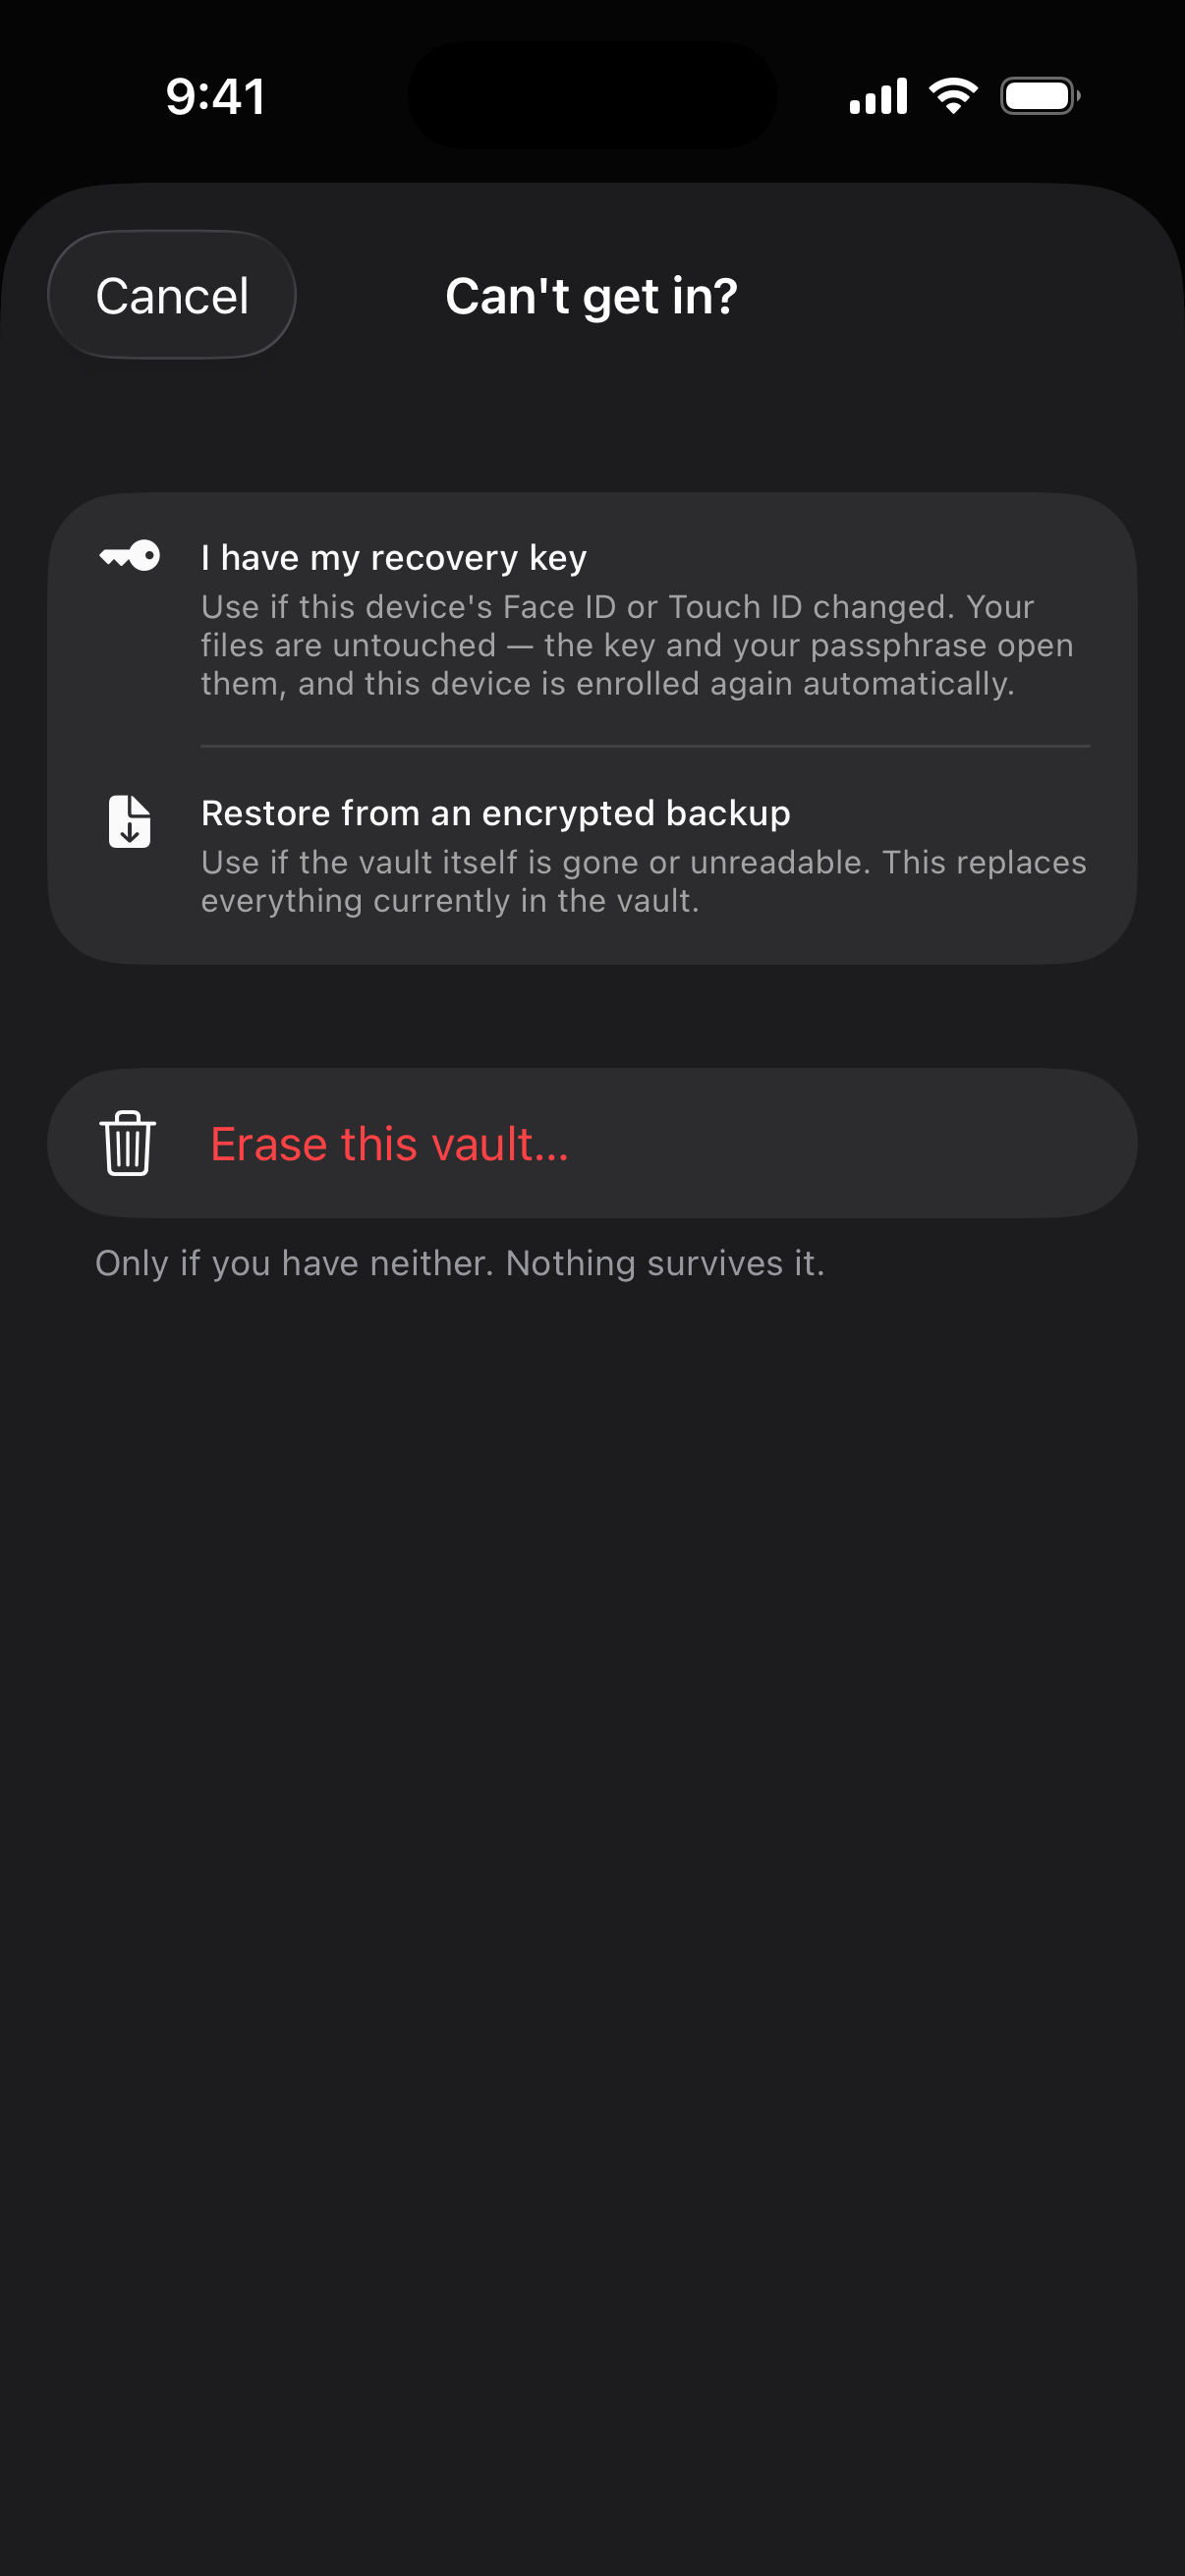
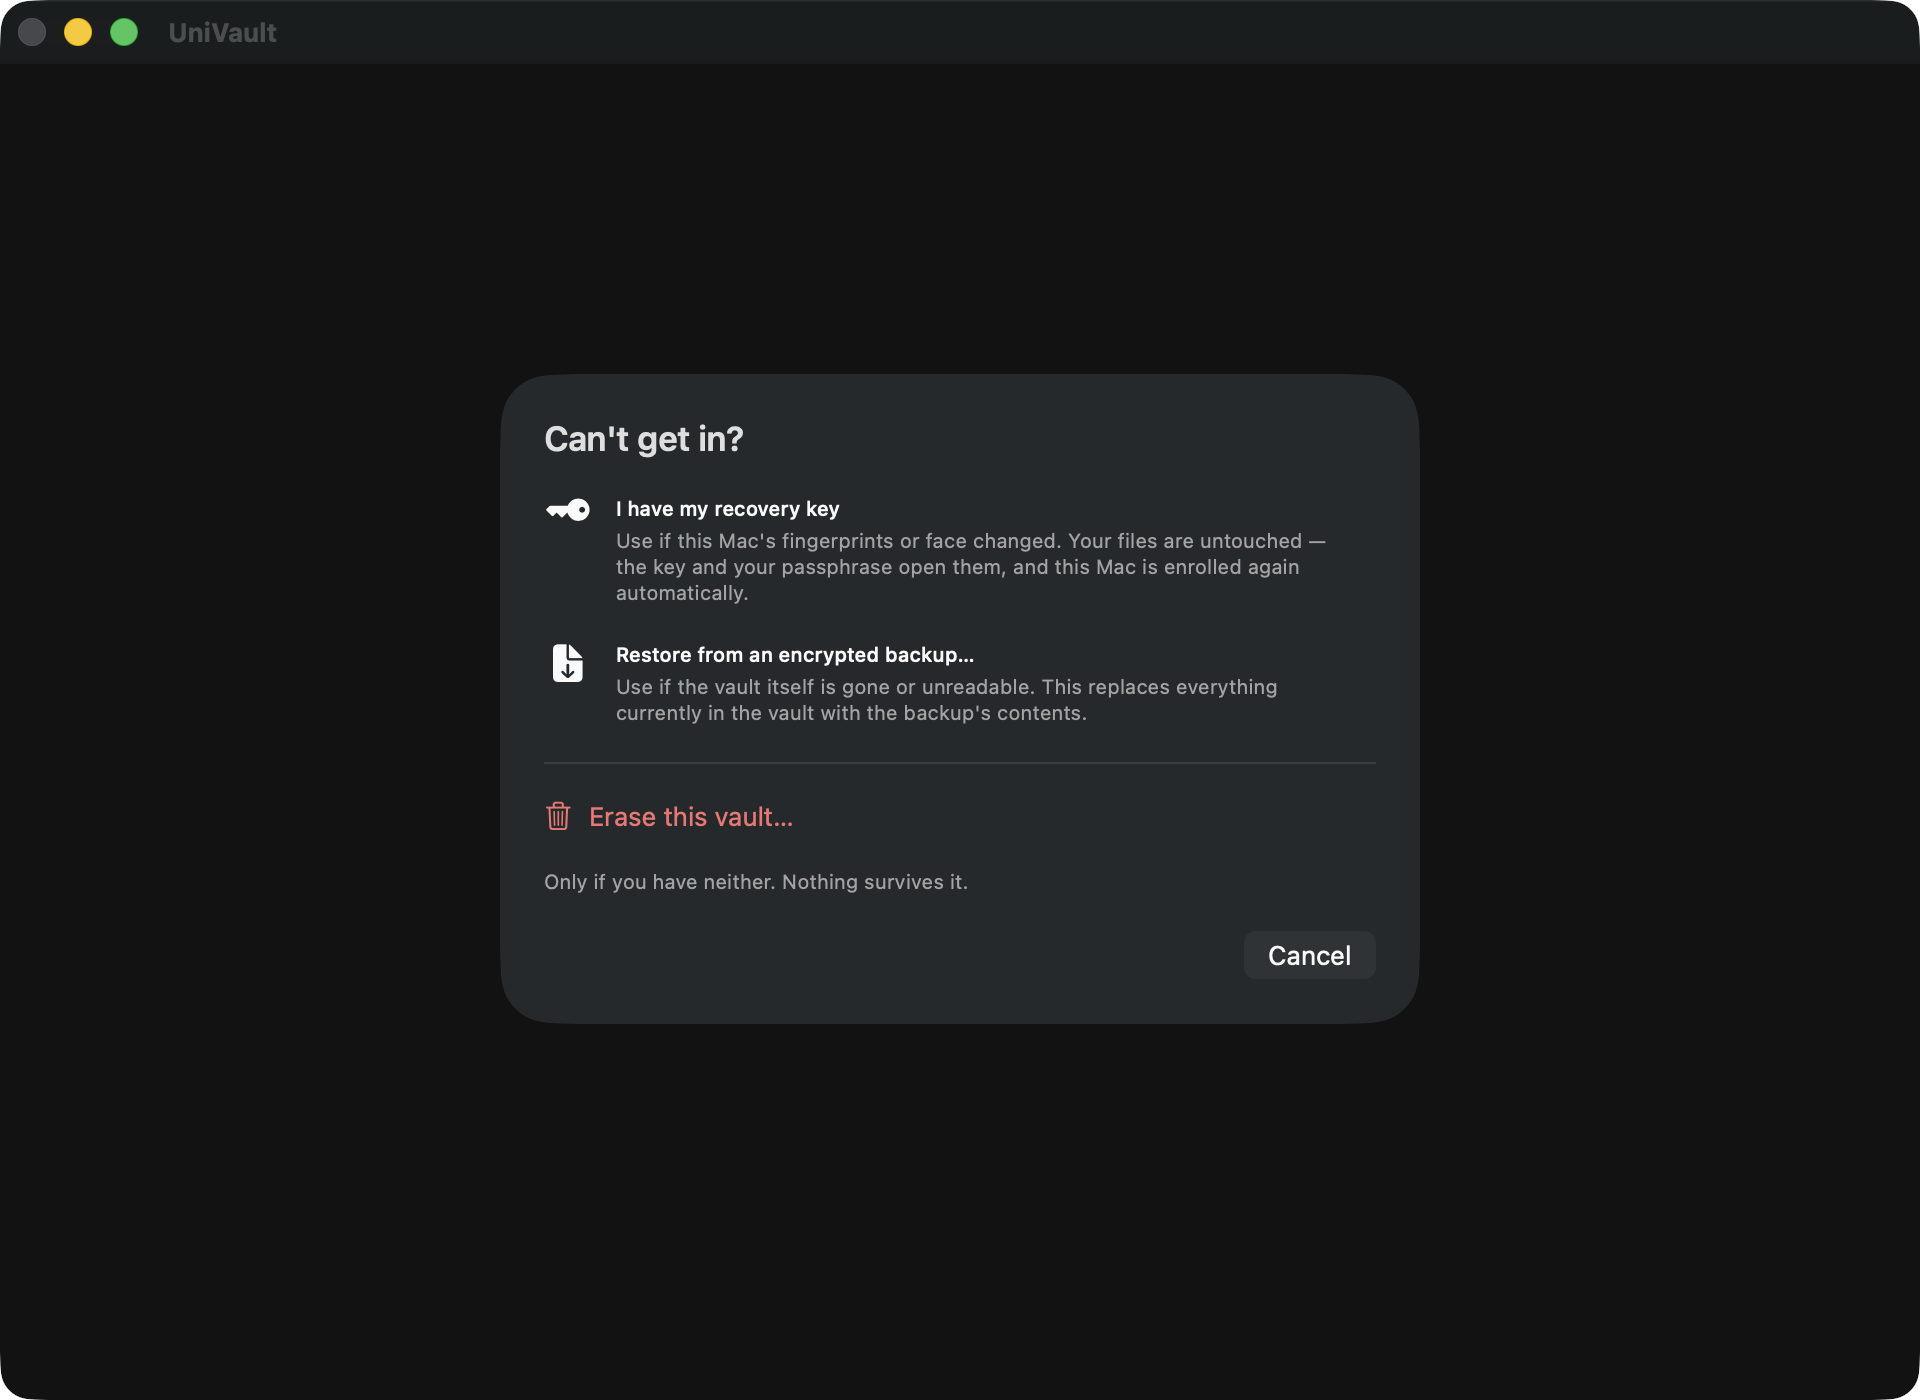
在 Apple 设备上,Secure Enclave 密钥会绑定创建时已登记的生物识别数据。添加或移除其中一项数据都会销毁该密钥;这有助于防范胁迫,却也可能因意外造成灾难性后果。恢复密钥可让 App 重新登记设备,而不会暴露保管库密钥。
设备插槽
口令短语 + 设备绑定密钥
每次正常解锁时。
恢复插槽
口令短语 + 恢复密钥
设备密钥被销毁后。
- 1
- 2
- 3
恢复密钥不受指纹更改影响。若忘记口令短语,任何方法都无法恢复。
口令短语无法重置,因为没有人持有可用于重置的副本。另有可选择的“仅口令短语”模式,不必保存任何东西,但代价是真实存在的:保管库一旦被复制,攻击者就能只凭您的口令短语发起离线攻击。
它仍然必须是一款好用的文件管理器
让您不愿打开的加密文件夹不会有人使用,而未使用的保管库什么也保护不了。
按预期工作的文件夹和标签
真正的嵌套文件夹支持拖放移动,每个文件夹的项目数量也包含子文件夹。标签可以跨越文件夹,因此文件只存放在一个文件夹中,却能带有任意数量的标签。
搜索文档内容
系统会在设备上从文档、PDF 和支持的图片中提取文本,索引也会像其他内容一样加密。删除文件时,其索引条目也会一并删除,因此无法再搜索到文件内容。
回收站和版本历史记录
放回时会恢复到原始位置。替换文件时会保留旧内容,并保持加密且可恢复;而恢复操作本身也能撤销。
没有任何可供查找的内容
在 Apple 平台上,容器会排除在 Spotlight、Time Machine 和 iCloud 备份之外。除非您明确导出或共享所选的解密文件,否则 UniVault 只会在自身进程或私有临时空间内保留明文。
自动锁定
在闲置、进入后台,以及 Mac 进入睡眠或屏幕锁定时自动上锁。在 iPhone 上,iOS 截取 App 切换器快照前会先盖上不透明画面,因此您的照片绝不会出现在快照中。
绝不接触磁盘的预览
图片、PDF 和文本会在内存中呈现。其他格式会使用临时副本,并在您关闭它或保管库锁定的瞬间删除。
在 Mac 上
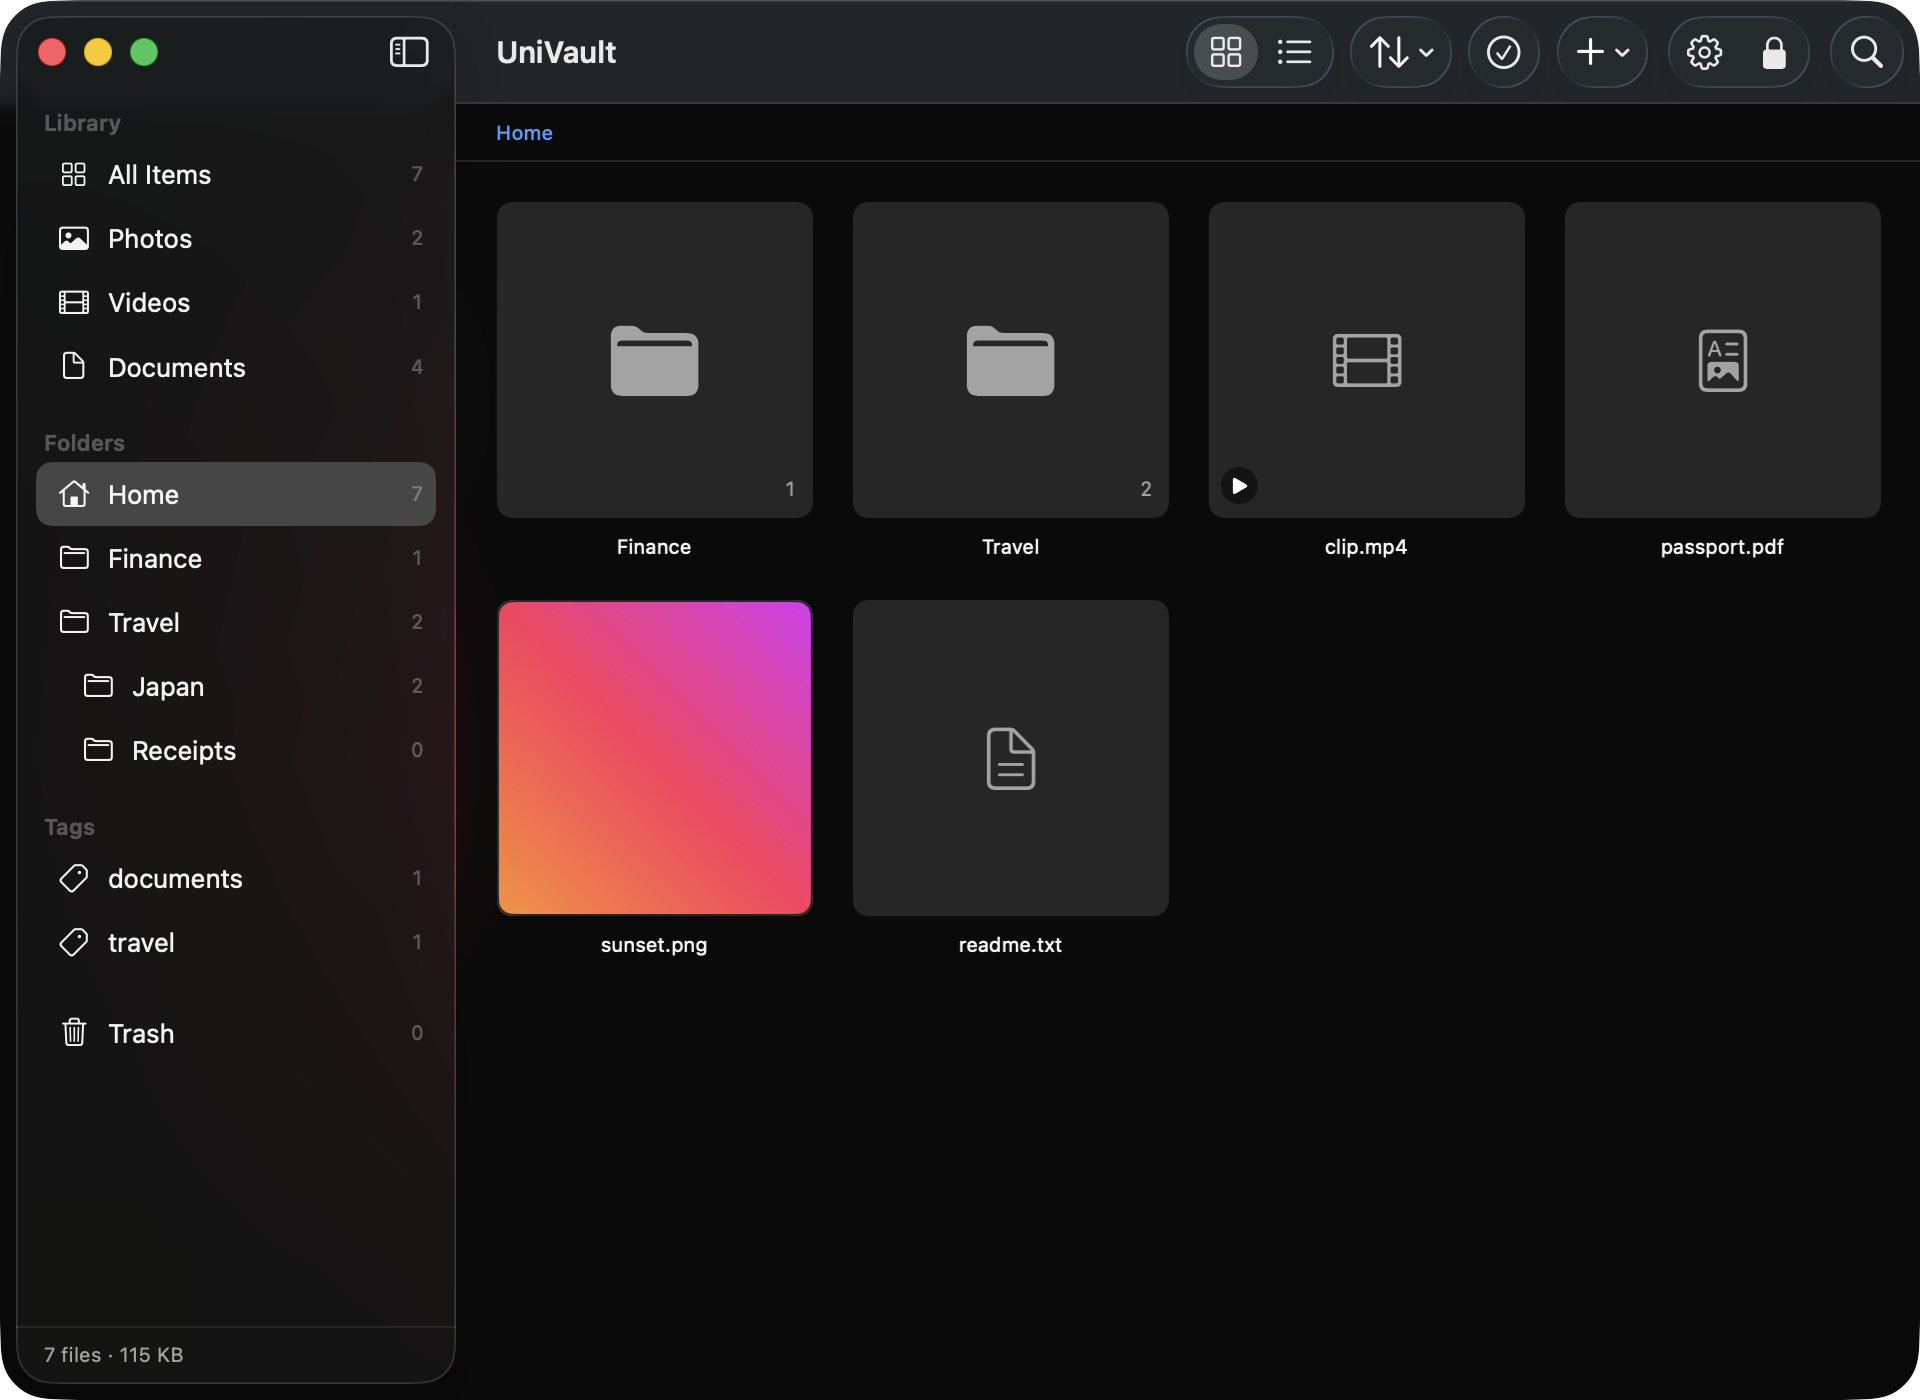
从 Finder 拖入,或使用 ⌘I。原生 SwiftUI、支持 Apple 芯片和 Intel 的单个通用构建版本,直接下载版经过签名和公证。
- 更改指纹不再会让您失去保管库。使用恢复密钥和口令短语解锁后,App 会在同一会话中重新登记设备,下次即可再次使用 Touch ID。
- 被盗的保管库文件夹副本仍然毫无用处。两个插槽都需要窃取者没有的要素。
- 更改口令短语时会签发新的恢复密钥,因为旧密钥是使用旧口令短语派生的。App 会向您显示替代密钥,而不会悄悄更换。
在 iPhone 和 iPad 上
从“照片”或“文件”导入,也可以直接拍摄到保管库中。后者最能保护隐私,因为媒体完全不会进入您的照片图库。
- 加密磁盘映像模式 — 锁定后根本没有可供查找的文件夹
- 一款可以正常使用的计算器,只有输入秘密代码时才会显示解锁界面
- 两者都仅限直接下载版本;App Store 构建版本采用沙箱
在 Android 上
适用于 Android 8.0 及更高版本的原生 Kotlin 和 Jetpack Compose App。保管库数据只留在设备上;Google Play 版本使用 Play Billing 处理可选的 Pro 购买项目。
- AES-256-GCM、HKDF-SHA256 和 PBKDF2-HMAC-SHA256 的 JCA 实现
- Android Keystore 中不可导出的设备要素,支持时采用 P-256 ECDH
- 内置在设备上运行的 ML Kit OCR;Google 可能会收到 SDK 诊断、使用情况指标和每次安装专用的标识符,但不会收到保管库内容、输入图片或 OCR 识别结果
并排比较
也包括其他产品占优的项目。信息截至 2026 年 8 月准确。
| 功能 | UniVault | Google Drive | Dropbox | OneDrive |
|---|---|---|---|---|
| 提供商能读取您的文件 | 否 — 不存在任何服务器 | 是 | 是(Business E2EE 不支持) | 是 |
| 离开设备前即加密 | 始终 | 仅限 Workspace CSE | Business 套餐 | 否 |
| 可完全离线工作 | 始终 | 部分 | 部分 | 部分 |
| 搜索文档内容 | 是,在设备上 | 是,在服务器端 | 是,在服务器端 | 是,在服务器端 |
| 跨设备同步 | 否 — 只有您自行创建的加密导出文件 | 是 | 是 | 是 |
| 共享链接 | 否 | 是 | 是 | 是 |
| 存储空间上限 | 您的磁盘 | 配额 | 配额 | 配额 |
| 费用 | 购买一次,无订阅 | 订阅 | 订阅 | 订阅 |
| 能隐藏数据存在的事实 | 是,直接下载版本 | 否 | 否 | 否 |
您可以检查的事项
无 UniVault 账户、后端、分析、广告或跟踪
UniVault 不会上传保管库内容。Apple StoreKit 和 Google Play Billing 会处理可选的 Pro 购买项目和权益。Android 内置的设备端 ML Kit OCR 可能会向 Google 发送诊断和使用情况指标,以及每次安装专用的标识符;Google 表示,不会上传输入图片或 OCR 识别结果。
421 项自动化测试
其中包括对抗性测试:拆解真正的加密数据块,再以错误方式重新组装,以证明错误的重组会被拒绝,而不是在没有提示的情况下被接受。
已发布的威胁模型
它清楚说明产品无法防御哪些威胁。这比任何功能清单都更能作为判断依据,也是您将重要内容交给这款产品前值得阅读的文档。
猜测的代价被有意设得很高
解锁失败会应用指数退避,等待时间从 30 秒逐步增加到最长一小时。在 Apple 平台上,此状态会存储在钥匙串而不是保管库文件夹中,因此删除该文件夹不会重置状态;取消 Touch ID 提示不会计为失败。
UniAuth Inc.,131 Continental Dr, Ste 305, Newark, DE 19713-4324, USA。联系方式:id@uniauth.id。 出口管制分类 5D992.c,自行分类的大众市场加密技术。