它們會加密您的檔案,也持有金鑰。
Google Drive、Dropbox 與 OneDrive 都會加密靜態儲存與傳輸中的檔案。供應商在技術上仍可讀取檔案,也可能被迫讀取。這並非工程缺陷,而是持有金鑰所代表的意義。
UniVault 是透過架構而非政策實現零知識。金鑰在您的裝置上衍生,其中兩個要素之一實際上無法離開該機器。完全沒有任何伺服器元件;這也正是它無法同步、無法分享連結,也無法復原遺忘通行密語的原因。 它缺少的每項功能,都是這一項選擇的結果。
實際運作方式
多數隱私權 App 都不會解釋這一點,這也是人們有充分理由不信任它們的主要原因。
裝置插槽
您的通行密語
PBKDF2-HMAC-SHA256
裝置綁定金鑰
Apple 上使用 Secure Enclave · Android 上使用 Android Keystore
解開保管庫金鑰
從不儲存,每次解鎖時重新衍生
復原插槽
您的通行密語
同一組
復原金鑰
160 個隨機位元 · 僅顯示一次
解開保管庫金鑰
從不儲存,每次解鎖時重新衍生
單一保管庫金鑰
256 位元,僅以包裝形式儲存,只在解鎖期間保留於記憶體中
每個檔案各有一把金鑰
由保管庫金鑰衍生,任兩個檔案都不共用
每個檔案各有一把金鑰
每個保管庫都有一把隨機的 256 位元金鑰,每個檔案則使用從中衍生的專屬金鑰加密,所以不會有兩個檔案共用同一把金鑰。該金鑰絕不會以未包裝的形式寫入磁碟,且只在保管庫開啟時存在於記憶體中;鎖定時就會歸零。
不只無法讀取,也能偵測竄改
檔案會分塊加密,因此兩小時的影片也只需固定的記憶體用量。每個區塊都與其檔案、類型和位置繫結,密封的結尾資料則確認應有的區塊數。重新排列區塊、刪除檔案末尾,或插入其他位置的區塊,都會產生完全由真正密文構成的檔案,但這些情況全都會遭拒絕。
不使用自製密碼學
在 Apple 平台上,UniVault 使用 CryptoKit 與 Security:AES-256-GCM、HKDF-SHA256、PBKDF2-HMAC-SHA256,以及 Secure Enclave 中的 P-256 ECDH。在 Android 上,則使用 AES-256-GCM、HKDF-SHA256 和 PBKDF2-HMAC-SHA256 的 JCA 實作,以及 Android Keystore 中不可匯出的裝置要素;支援時採用 P-256 ECDH。
在 iPhone 與 iPad 上
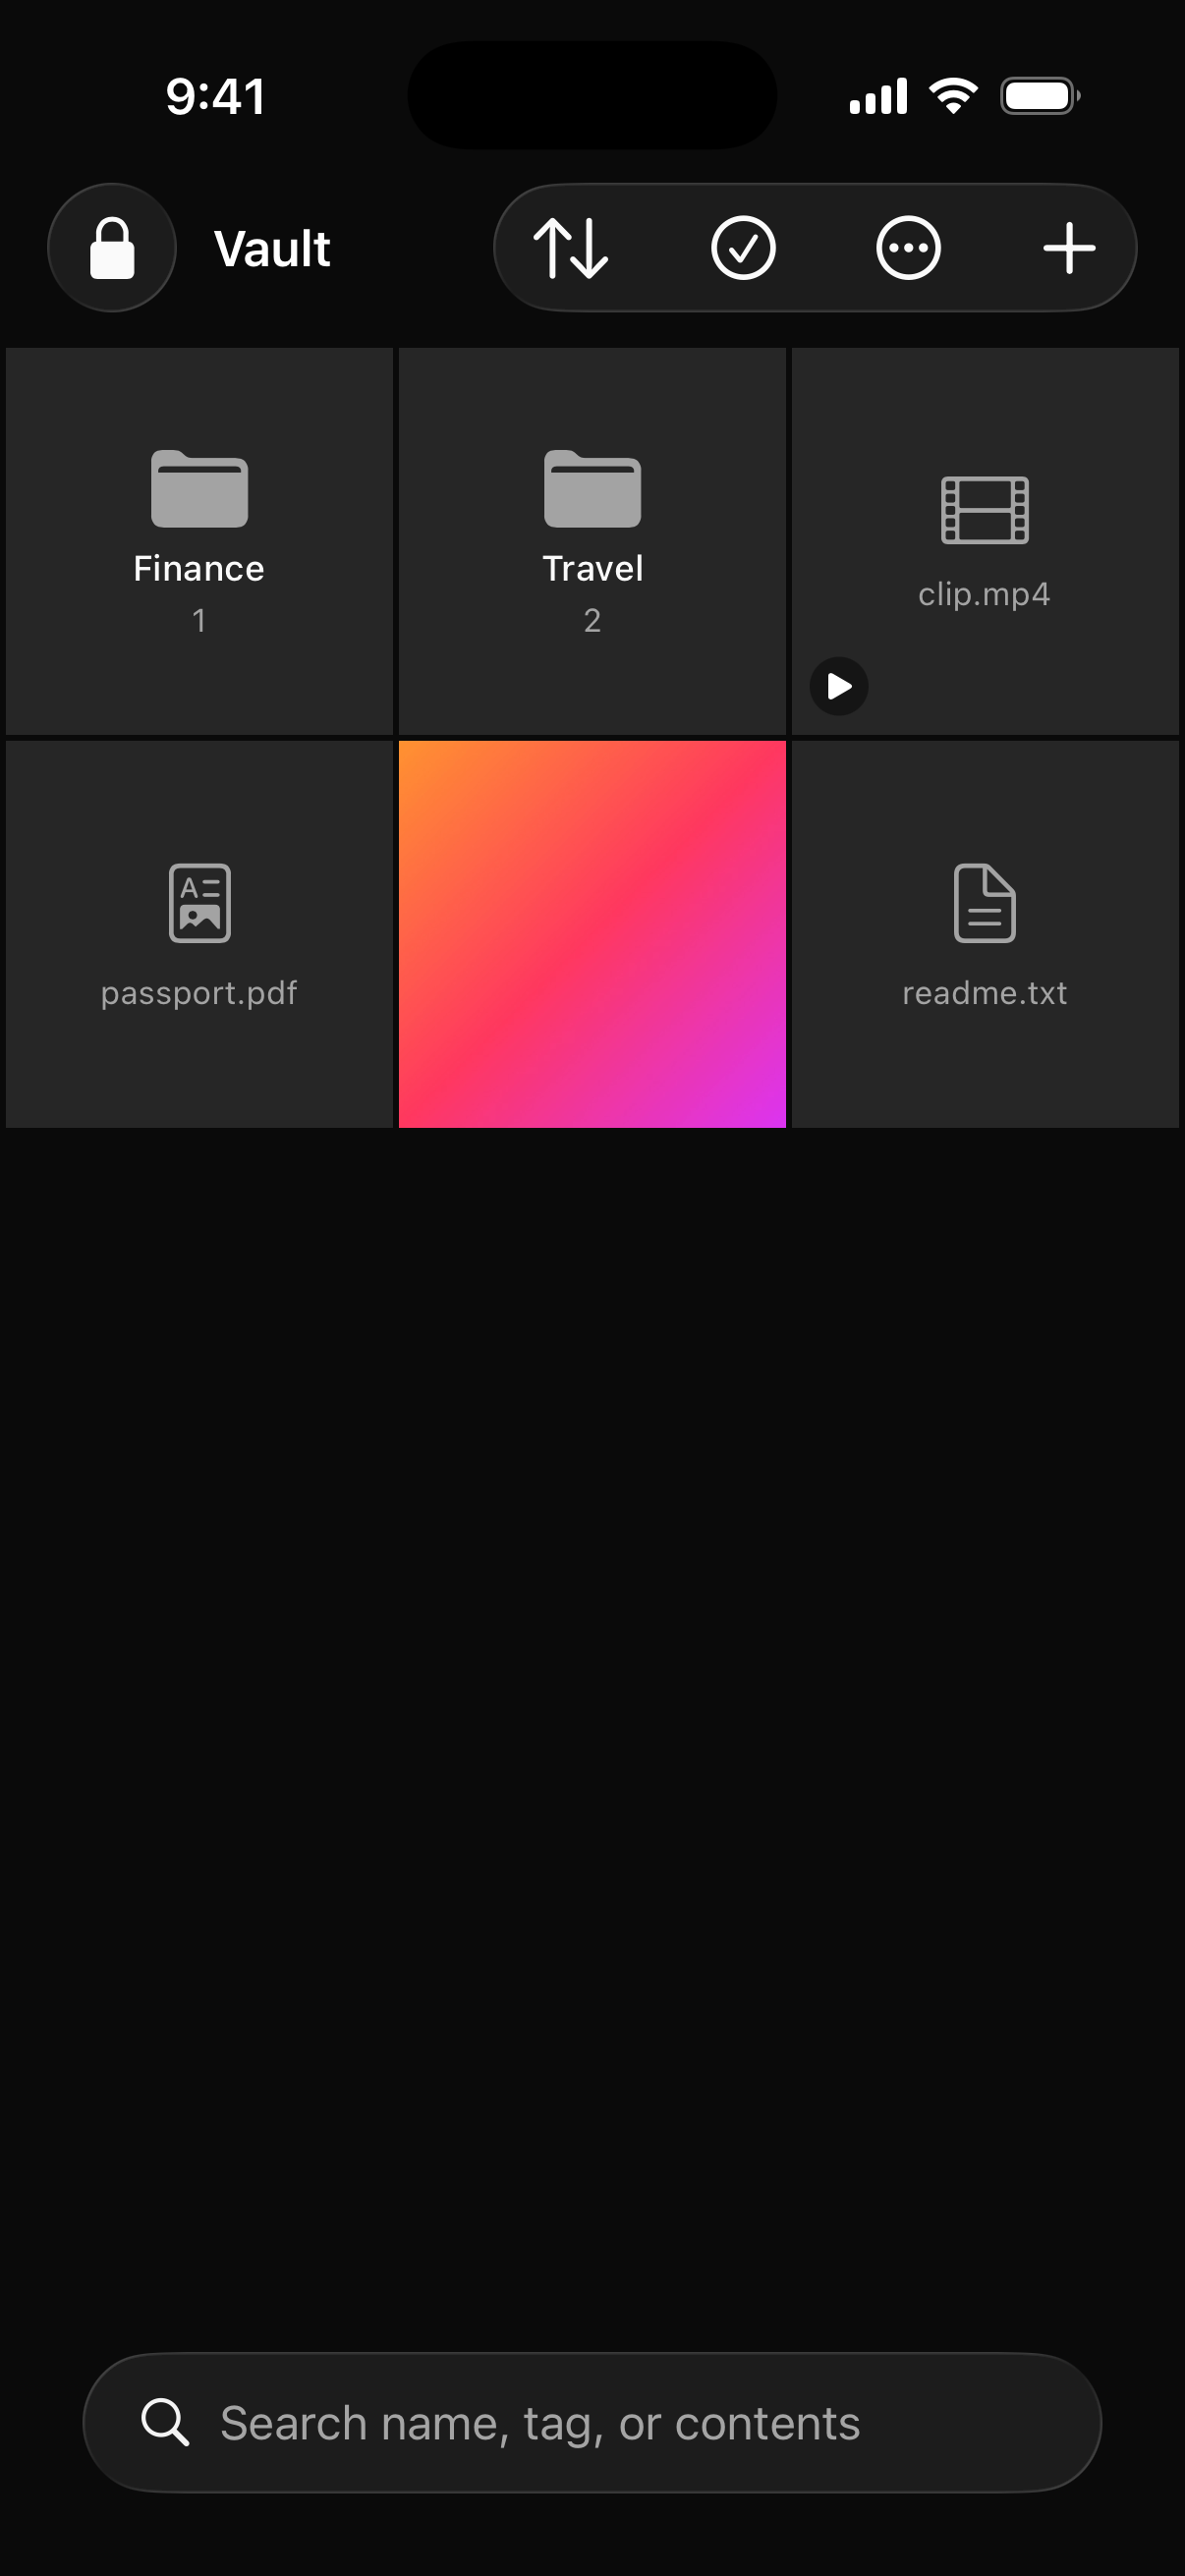
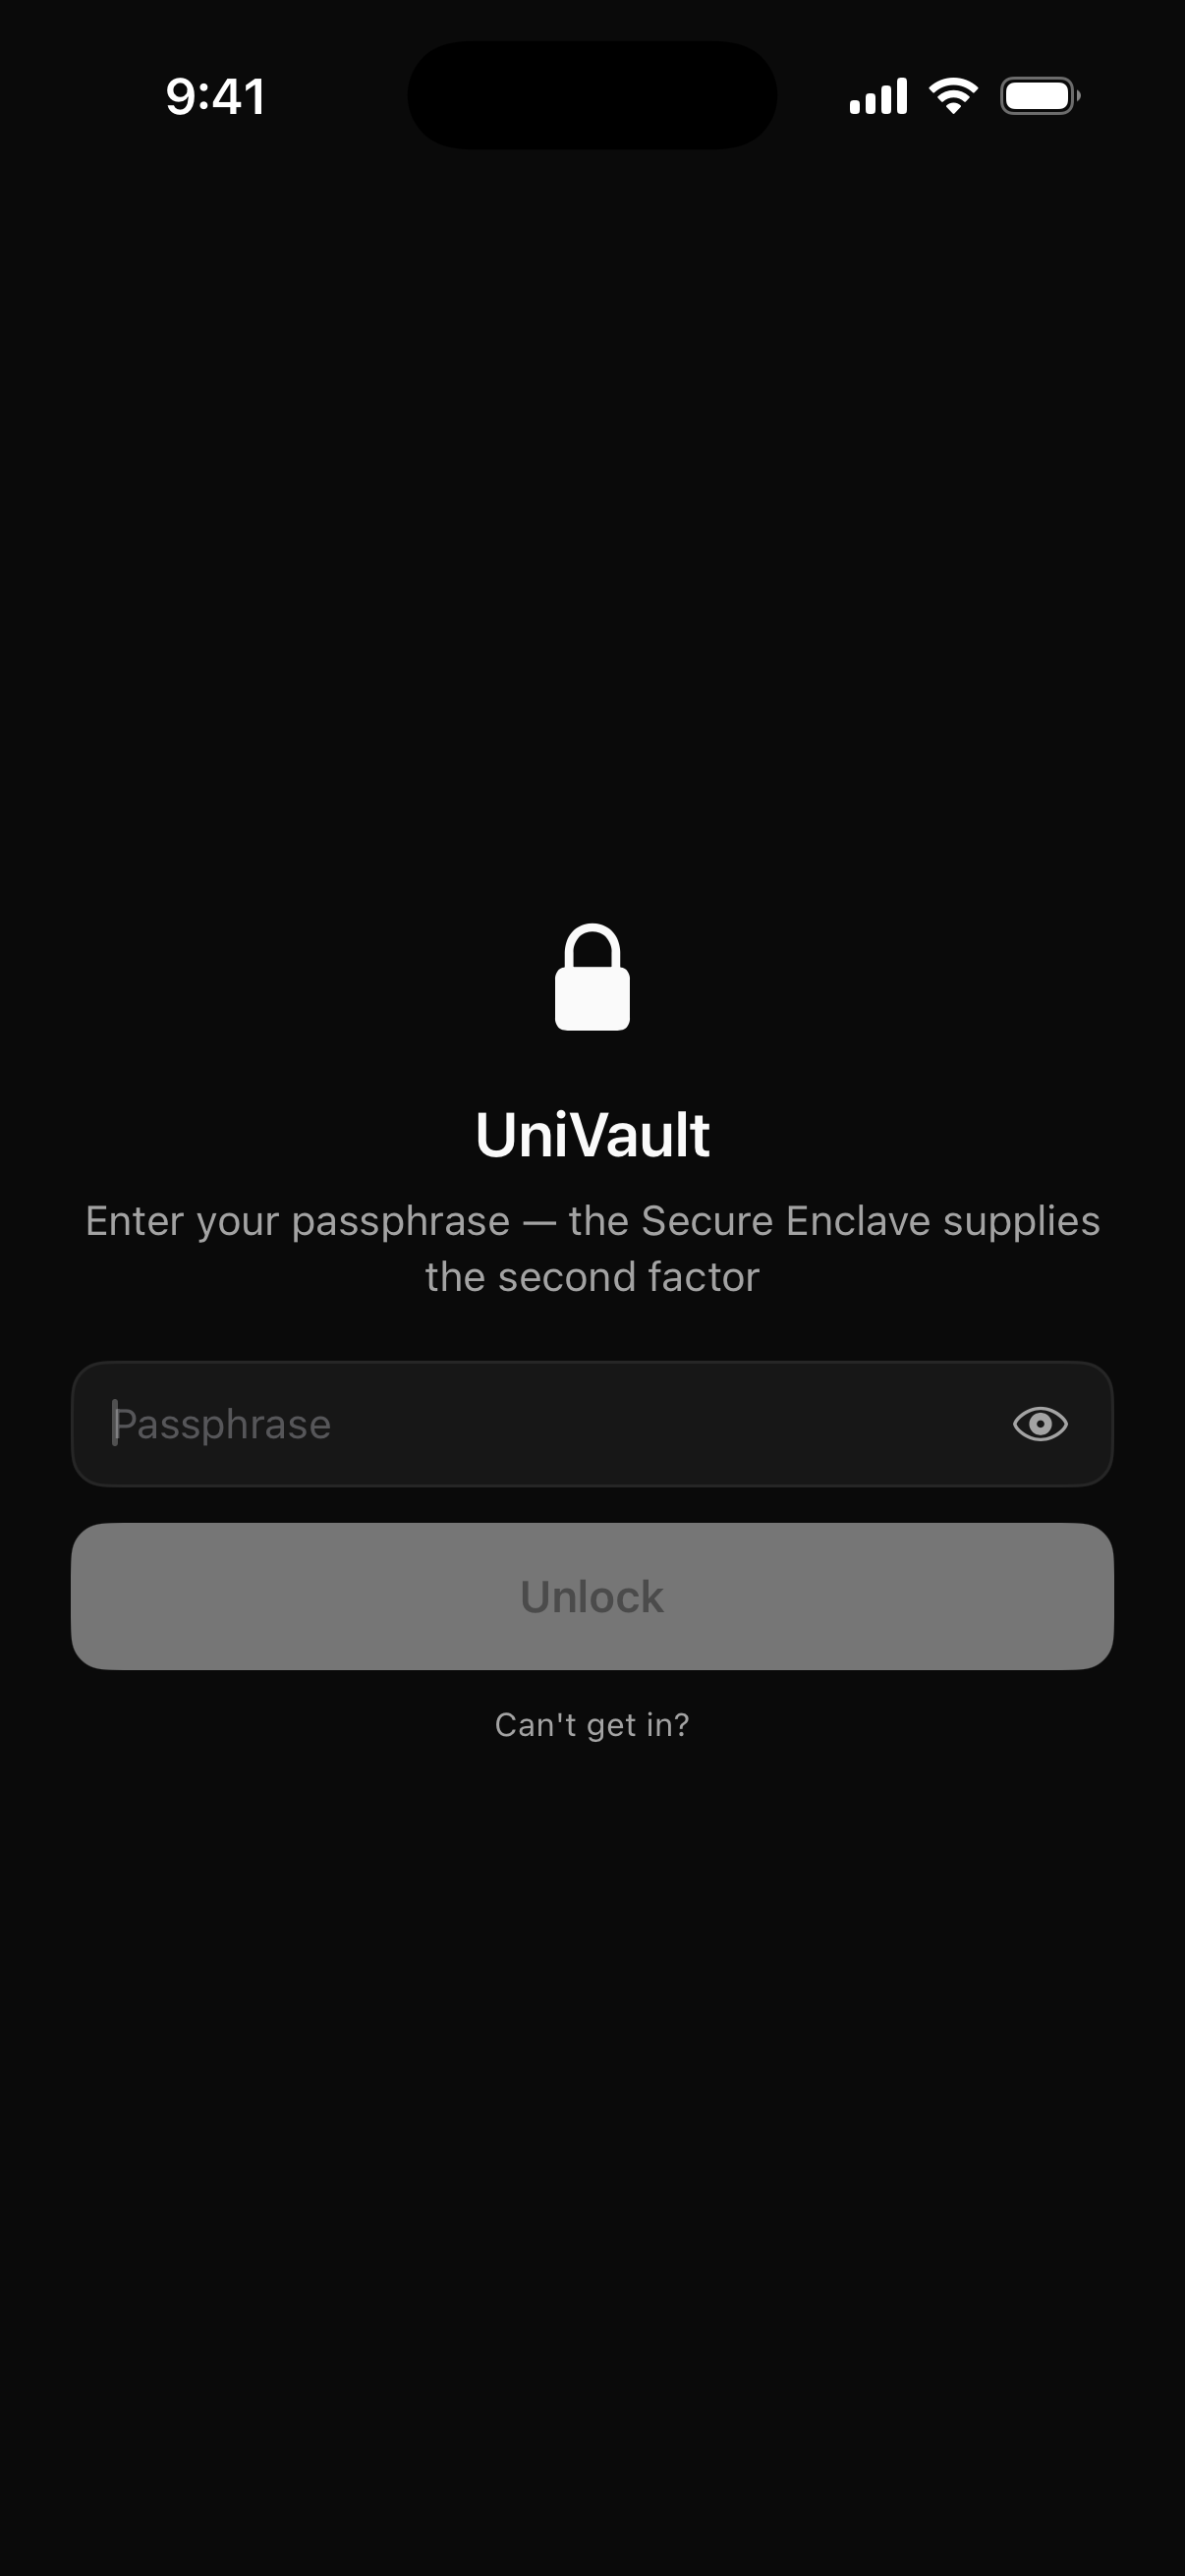
Apple 行動版 App 並非僅供檢視或搭配使用。它具有相同的資料庫、相同的鎖定功能,以及相同的三種復原途徑。
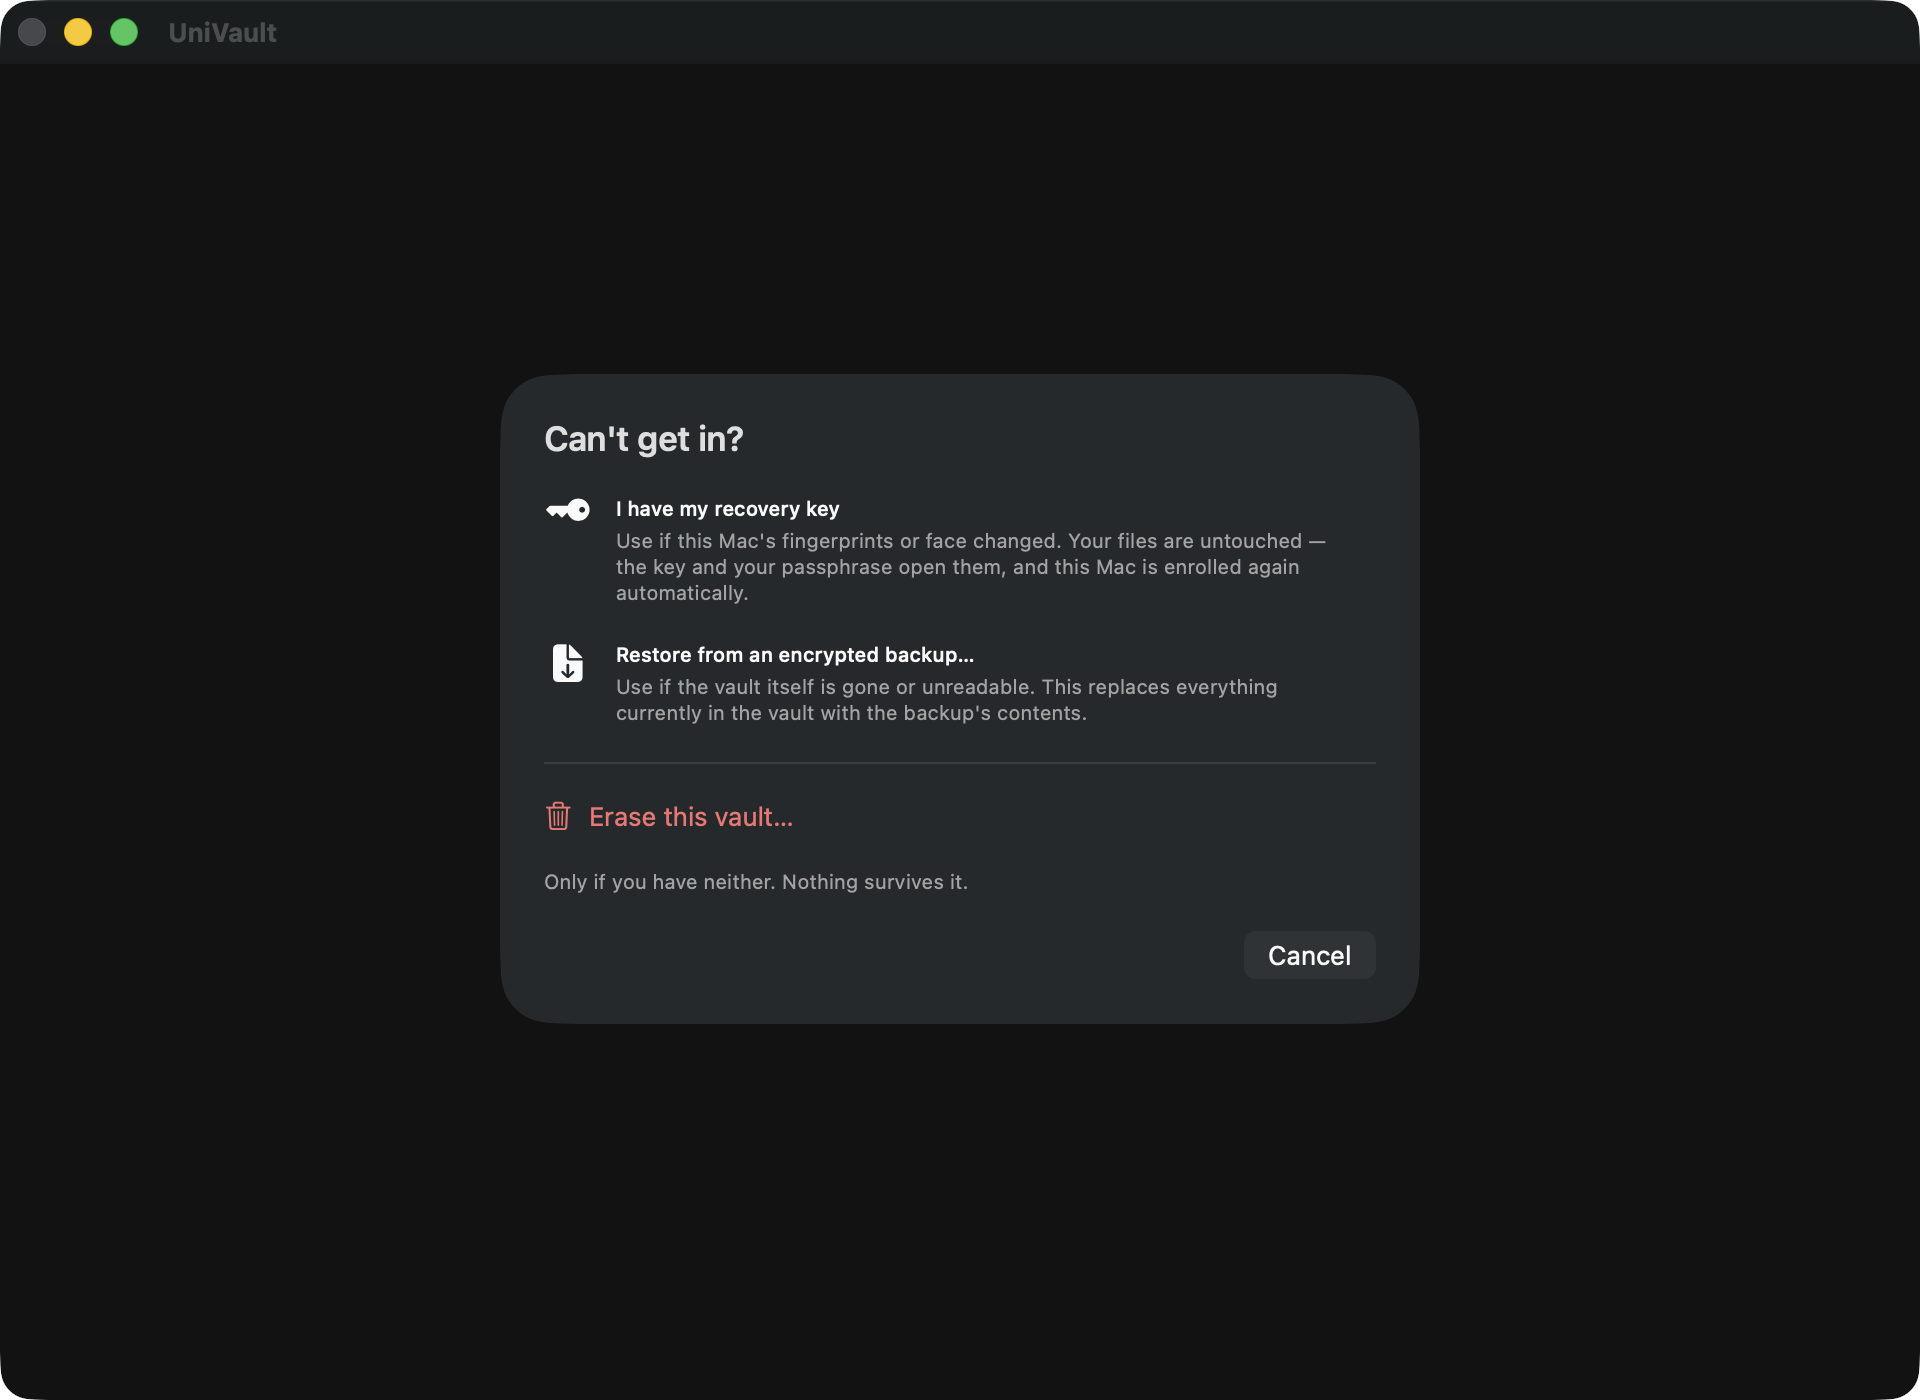
在 Apple 裝置上復原
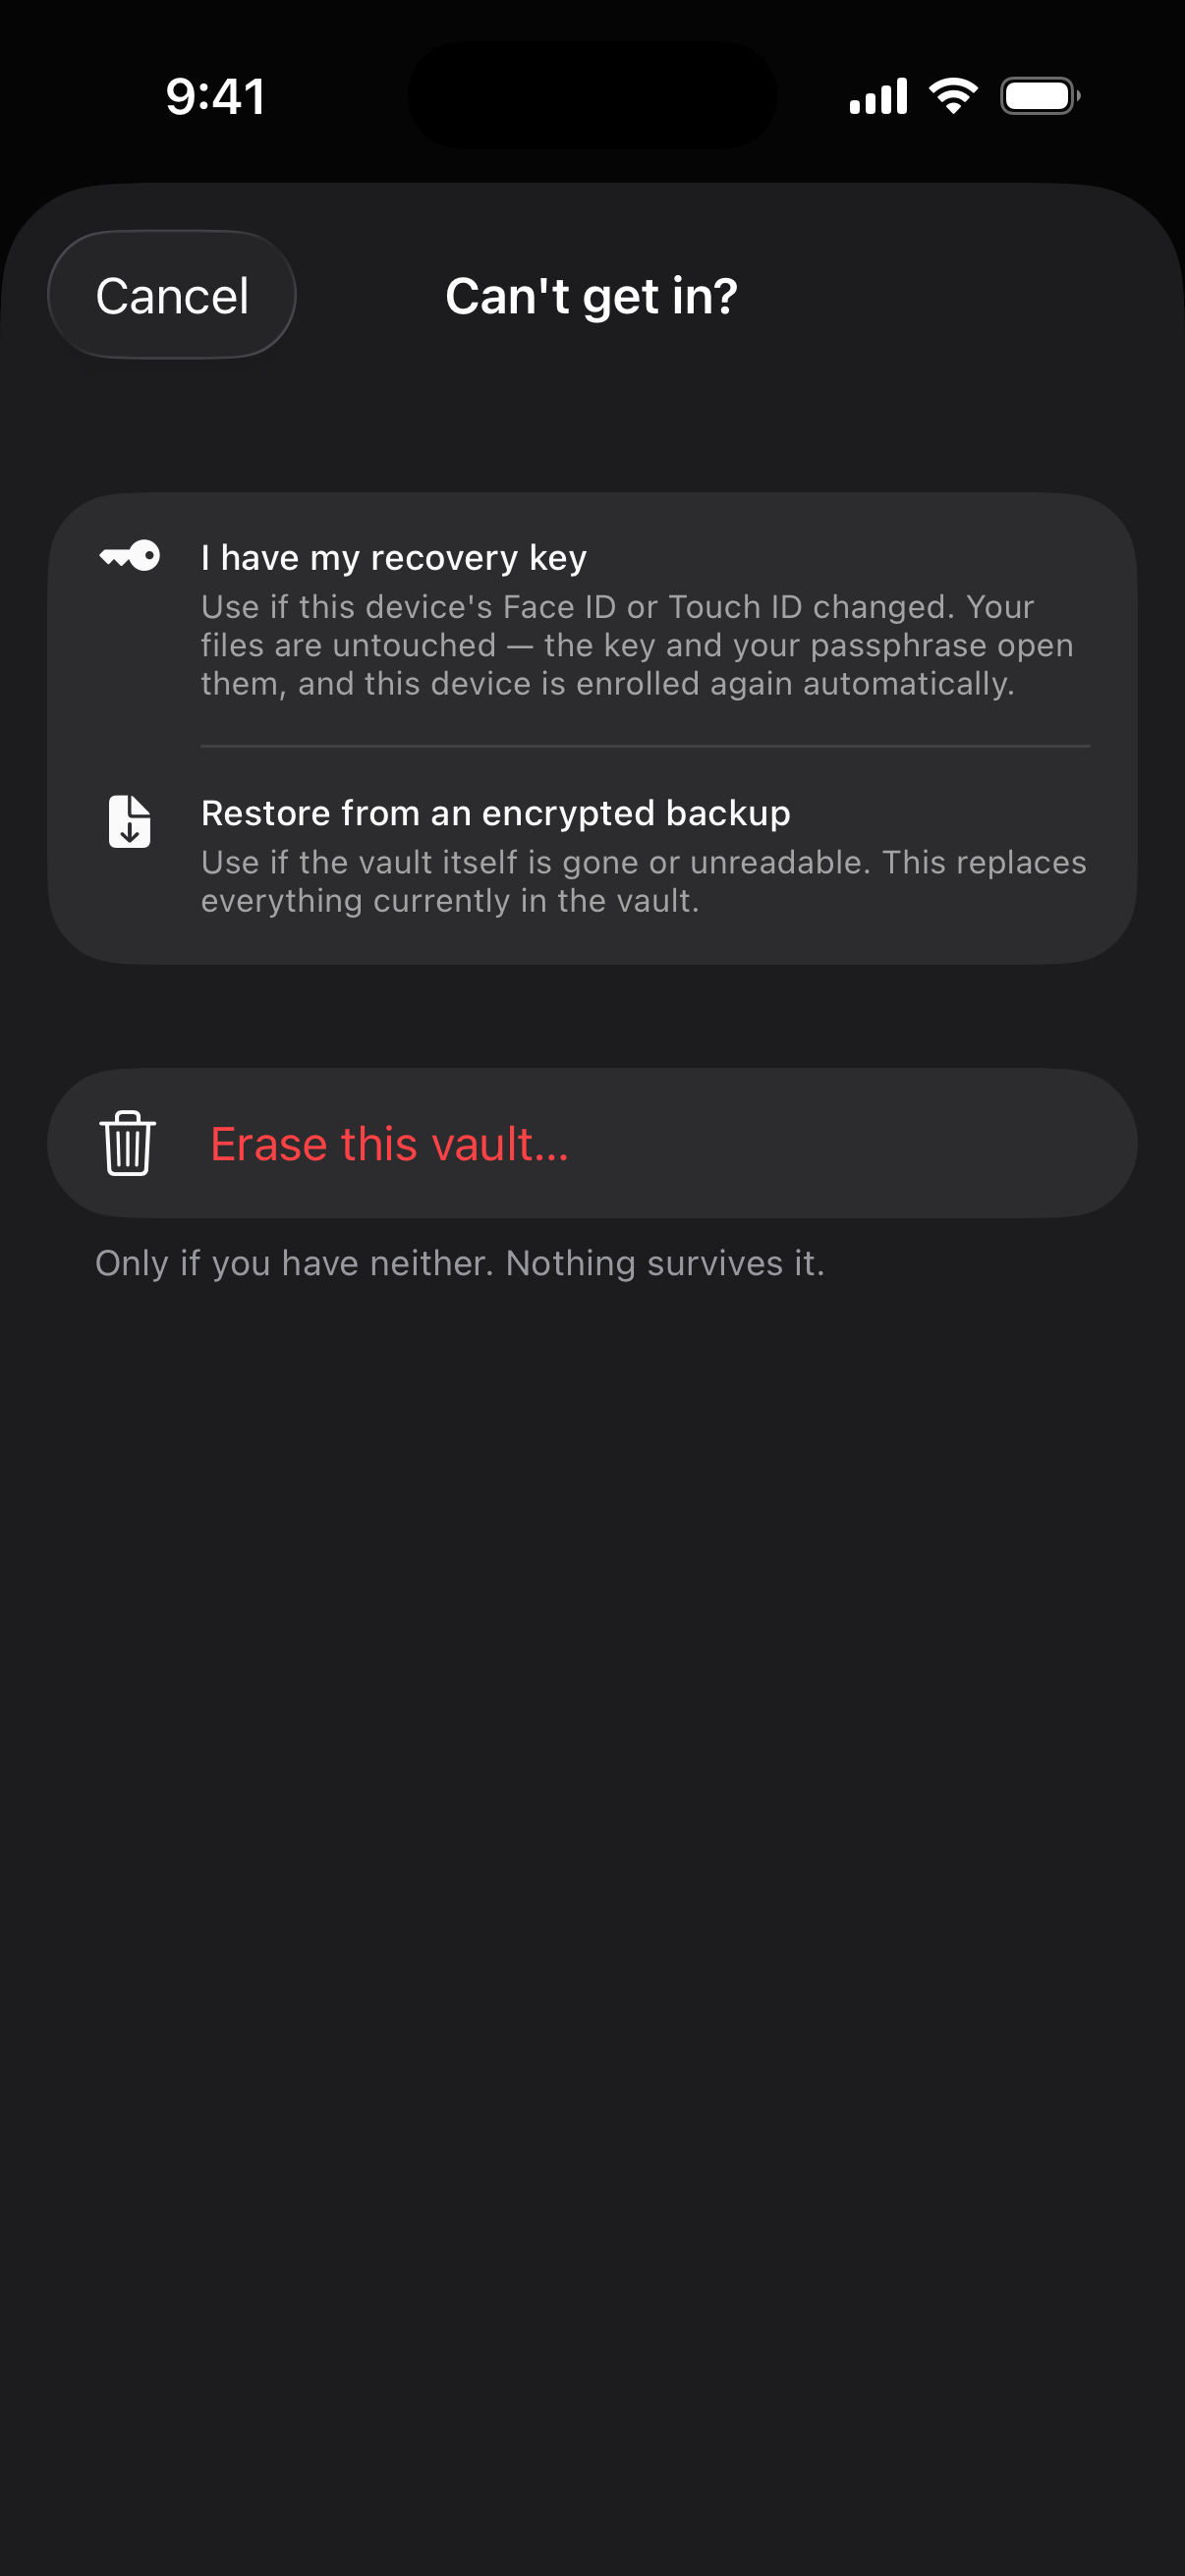
在 Apple 裝置上,Secure Enclave 金鑰會綁定建立時已登錄的生物辨識資料。新增或移除其中一項資料都會銷毀該金鑰;這有助於防範脅迫,卻也可能因意外造成災難性後果。復原金鑰可讓 App 重新登錄裝置,而不會暴露保管庫金鑰。
裝置插槽
通行密語 + 裝置綁定金鑰
每次正常解鎖時。
復原插槽
通行密語 + 復原金鑰
裝置金鑰銷毀後。
- 1
- 2
- 3
復原金鑰不受指紋變更影響。若忘記通行密語,任何方式都無法復原。
通行密語無法重設,因為沒有人持有可用來重設的副本。另有可選用的「僅通行密語」模式,不必保存任何東西,但代價是真實存在的:保管庫一旦被複製,攻擊者便能只憑您的通行密語進行離線攻擊。
它仍必須是一款好用的檔案管理工具
讓您不願開啟的加密資料夾不會有人使用,而未使用的保管庫什麼也保護不了。
如預期運作的資料夾與標籤
真正的巢狀資料夾可用拖放移動,每個資料夾的項目數也包含子資料夾。標籤可跨越資料夾,因此檔案只存放在一個資料夾中,卻能帶有任意數量的標籤。
搜尋文件內容
系統會在裝置上從文件、PDF 與支援的圖片擷取文字,索引也會像其他內容一樣加密。刪除檔案時,其索引項目也會一併刪除,因此無法再搜尋到檔案內容。
垃圾桶與版本記錄
放回時會還原至原始位置。取代檔案時會保留舊內容,並維持加密且可還原;而還原本身也能復原。
沒有任何可供找到的內容
在 Apple 平台上,容器會排除在 Spotlight、Time Machine 與 iCloud 備份之外。除非您明確匯出或分享所選的解密檔案,否則 UniVault 只會在自身程序或私有暫存空間內保留明文。
自動鎖定
在閒置、進入背景,以及 Mac 進入睡眠或螢幕鎖定時自動上鎖。在 iPhone 上,iOS 擷取 App 切換器快照前會先蓋上不透明畫面,因此您的照片絕不會出現在快照中。
絕不接觸磁碟的預覽
圖片、PDF 與文字會在記憶體中呈現。其他格式會使用暫存副本,並在您關閉它或保管庫鎖定的瞬間刪除。
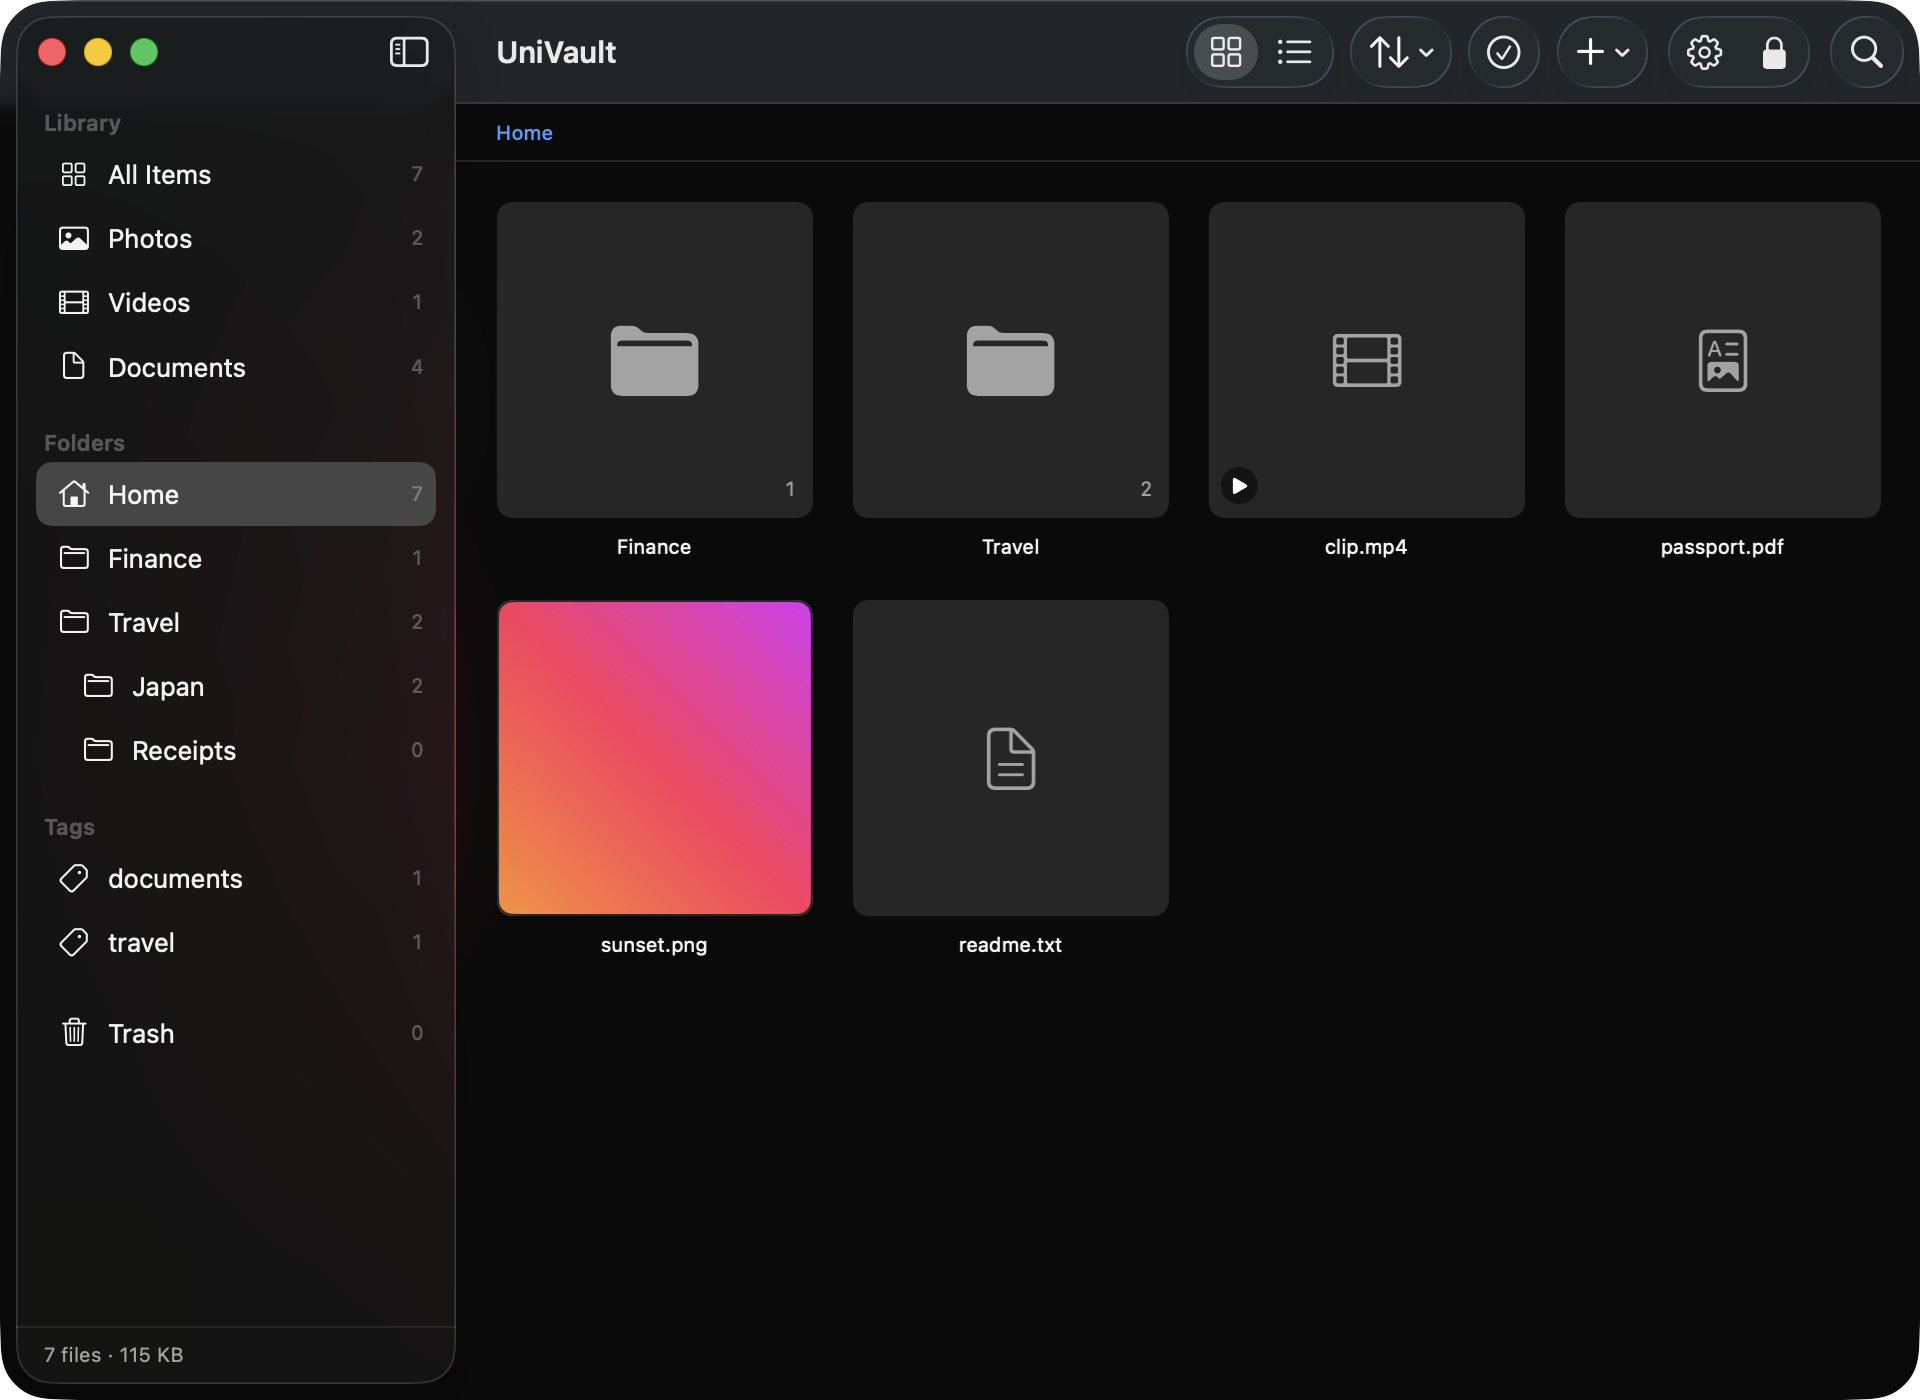
在 Mac 上
從 Finder 拖入,或使用 ⌘I。原生 SwiftUI、支援 Apple 晶片與 Intel 的單一通用版本,直接下載版經過簽署與公證。
- 變更指紋不再會讓您失去保管庫。使用復原金鑰與通行密語解鎖後,App 會在同一個工作階段重新登錄裝置,下次即可再次使用 Touch ID。
- 遭竊的保管庫資料夾副本仍然毫無用處。兩個插槽都需要竊取者沒有的要素。
- 變更通行密語時會發出新的復原金鑰,因為舊金鑰是依舊通行密語衍生而來。App 會向您顯示替代金鑰,而不會悄悄更換。
在 iPhone 與 iPad 上
從「照片」或「檔案」匯入,也可以直接拍攝到保管庫。後者最能保護隱私,因為媒體完全不會進入您的照片圖庫。
- 加密磁碟映像檔模式 — 鎖定時根本沒有可供找到的資料夾
- 可正常使用的計算機,只有輸入秘密代碼時才會顯示解鎖畫面
- 兩者都僅限直接下載版;App Store 版本採用沙盒
在 Android 上
適用於 Android 8.0 及後續版本的原生 Kotlin 與 Jetpack Compose App。保管庫資料只留在裝置上;Google Play 版使用 Play Billing 處理選購的 Pro 購買項目。
- AES-256-GCM、HKDF-SHA256 與 PBKDF2-HMAC-SHA256 的 JCA 實作
- Android Keystore 中不可匯出的裝置要素,支援時採用 P-256 ECDH
- 內建在裝置上執行的 ML Kit OCR;Google 可能會收到 SDK 診斷、使用情況指標與每次安裝專用的識別碼,但不會收到保管庫內容、輸入圖片或 OCR 辨識結果
並列比較
也包含其他產品勝出的項目。資料截至 2026 年 8 月皆為準確。
| 功能 | UniVault | Google Drive | Dropbox | OneDrive |
|---|---|---|---|---|
| 供應商能讀取您的檔案 | 否 — 不存在任何伺服器 | 是 | 是(Business E2EE 不支援) | 是 |
| 離開裝置前即加密 | 一律 | 僅限 Workspace CSE | Business 方案 | 否 |
| 可完全離線運作 | 一律 | 部分 | 部分 | 部分 |
| 搜尋文件內容 | 是,在裝置上 | 是,在伺服器端 | 是,在伺服器端 | 是,在伺服器端 |
| 跨裝置同步 | 否 — 只有您自行建立的加密匯出檔 | 是 | 是 | 是 |
| 分享連結 | 否 | 是 | 是 | 是 |
| 儲存空間上限 | 您的磁碟 | 配額 | 配額 | 配額 |
| 費用 | 購買一次,無訂閱 | 訂閱 | 訂閱 | 訂閱 |
| 能隱藏資料存在的事實 | 是,直接下載版 | 否 | 否 | 否 |
您可以檢查的事項
無 UniVault 帳號、後端、分析、廣告或追蹤
UniVault 不會上傳保管庫內容。Apple StoreKit 與 Google Play Billing 會處理選購的 Pro 購買項目和使用權。Android 內建的裝置端 ML Kit OCR 可能會向 Google 傳送診斷與使用情況指標,以及每次安裝專用的識別碼;Google 表示,不會上傳輸入圖片或 OCR 辨識結果。
421 項自動化測試
其中包括對抗性測試:拆解真正的加密資料塊,再以錯誤方式重新組合,以證明錯誤重組會遭拒絕,而不是在沒有提示的情況下被接受。
已發佈的威脅模型
它清楚說明產品無法防禦哪些威脅。這比任何功能清單都更能作為判斷依據,也是您將重要內容交給這款產品之前值得閱讀的文件。
猜測的代價刻意設得很高
解鎖失敗會套用指數退避,等候時間從 30 秒逐步增加到最長一小時。在 Apple 平台上,此狀態會儲存在鑰匙圈而非保管庫資料夾中,因此刪除該資料夾不會重設狀態;取消 Touch ID 提示不會計為失敗。
UniAuth Inc.,131 Continental Dr, Ste 305, Newark, DE 19713-4324, USA。聯絡方式:id@uniauth.id。 出口管制分類 5D992.c,自行分類的大眾市場加密技術。